
Resposta rápida: Um certificado de destruição (CoD) é um documento assinado pela parte que destruiu a sua mídia, listando cada dispositivo por número de série, o método de destruição, a data e o local, e as pessoas que executaram e verificaram o processo. Para hardware de data center, é a evidência que os auditores pedem quando dados regulados ou confidenciais estavam armazenados em equipamentos aposentados.
Quando servidores, storages ou equipamentos de rede são aposentados, o certificado de destruição de data center costuma ser o último documento do dossiê. É também o que mais tende a ser aceito sem que ninguém o leia com atenção. Isso é um problema, porque um certificado fraco se parece exatamente com um forte até que um auditor pergunte por um único número de série.
Este guia é para oficiais de compliance, gestores de ativos de TI e líderes de operações que recebem esses certificados e precisam responder por eles. Ele cobre o que um certificado de destruição de data center deve conter, como certificados por número de série e por lote diferem, como um CoD se compara a um certificado de reciclagem ou de sanitização, quando você precisa de um e os sinais de alerta que devem fazer um certificado voltar ao fornecedor.
O que é um certificado de destruição?
Um certificado de destruição é uma atestação escrita, emitida pela organização que executou o trabalho, de que mídias com dados específicas foram tornadas ilegíveis em uma data, local e método declarados e de que o resultado foi verificado por pessoas identificadas.
Dois pontos passam facilmente despercebidos. Primeiro, é uma atestação do fornecedor, não um documento governamental. Seu valor depende inteiramente de quem o assinou e de ele ser rastreável até os seus próprios registros. Segundo, ele cobre apenas o que foi destruído. Nada diz sobre a mídia que nunca chegou à linha de destruição, e por isso precisa ser lido junto com o registro de cadeia de custódia do trabalho de descomissionamento.
O que um certificado de destruição de data center deve incluir?
No mínimo, um certificado deve identificar o emissor, o cliente, cada dispositivo, o método e a verificação. A NIST SP 800-88 Rev. 2 recomenda preencher um certificado de sanitização para cada mídia sanitizada, com fabricante, modelo, número de série, tipo de mídia, método (clear, purge ou destroy), técnica e ferramenta, método de verificação, e nomes, cargos, datas e assinaturas das pessoas envolvidas. Um bom CoD para data center cobre o mesmo terreno.
Campo | Como é um bom exemplo |
|---|---|
Emissor | Razão social e endereço da empresa que executou a destruição, e não do corretor |
Número único do certificado | Um número que você possa citar ao emissor e que conste nos registros dele |
Cliente e site | Sua entidade legal e o site ou gaiola de onde veio o equipamento |
Referência do trabalho | Ordem de serviço ou número de coleta que se liga ao manifesto de custódia |
Lista de dispositivos | Fabricante, modelo e número de série de cada dispositivo com dados, ou um anexo assinado e referenciado |
Tipo de mídia | HDD, SSD, NVMe, fita, módulo flash, armazenamento embarcado |
Método | Destroy (por exemplo, trituração com tamanho de partícula declarado) ou purge (por exemplo, desmagnetização, apagamento criptográfico), com a ferramenta usada |
Data e local | Data da destruição e se ocorreu no local ou em uma instalação identificada |
Verificação | Como o resultado foi conferido e por quem |
Assinaturas | Operador e verificador, com nomes legíveis, cargos e datas |
Nota a jusante | Para onde foi o material residual (por exemplo, para um reciclador certificado) |
Se faltam ao certificado a lista de números de série, o método ou as assinaturas, ele está incompleto. Peça uma versão corrigida antes de arquivá-lo.
Certificados por número de série vs. por lote
Para dispositivos com dados, insista em certificados por número de série. Certificados por lote são aceitáveis para material que nunca teve dados.
Certificado por número de série | Certificado por lote | |
|---|---|---|
Identifica | Cada dispositivo pelo número de série do fabricante | Um lote por peso, quantidade ou recipiente |
Comprova | Este disco exato foi destruído | Uma quantidade de material foi processada |
Reconcilia com o inventário | Sim, linha a linha | Apenas pelos totais |
Adequado para | Discos, SSDs, servidores com armazenamento interno, storages, equipamentos de rede com flash | Trilhos, chassis vazios, fontes, cabo de cobre, chapa metálica |
Valor em auditoria para dados regulados | Alto | Baixo |
O erro que mais vemos é um único certificado por lote cobrindo uma carga mista: algumas centenas de discos mais vários paletes de trilhos e chassis, tudo descrito como “equipamento de TI misto” com um peso total. Esse documento prova que algo foi triturado. Não prova que os seus discos foram.
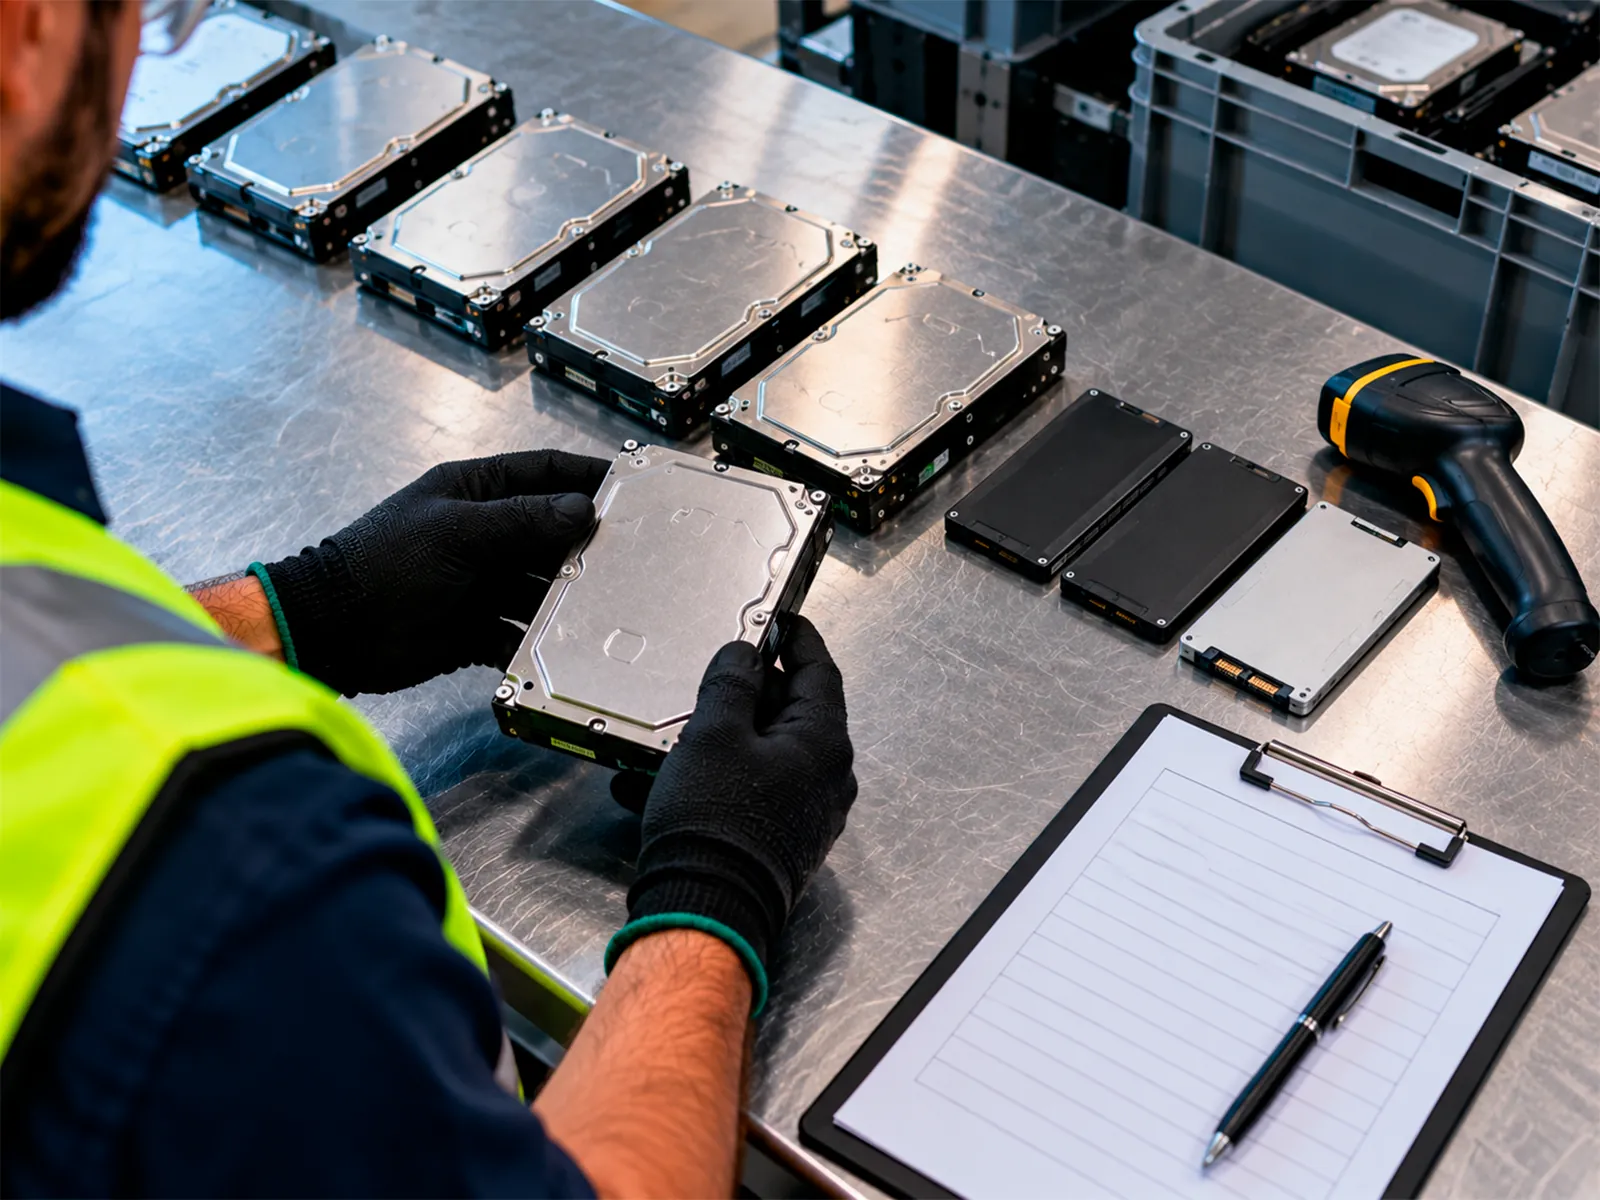
Certificado de destruição vs. certificado de reciclagem vs. certificado de sanitização
Esses três documentos respondem a perguntas diferentes, e um dossiê de descomissionamento costuma precisar de mais de um.
Documento | Pergunta que responde | Escopo típico | Quando você precisa |
|---|---|---|---|
Certificado de destruição (também chamado certificado de destruição de dados) | A mídia foi fisicamente destruída de modo que os dados não possam ser recuperados? | Discos e outras mídias com dados, por número de série | Sempre que dados regulados ou confidenciais foram armazenados e a mídia não será reutilizada |
Certificado de sanitização | Os dados foram removidos mantendo a mídia utilizável? | Mídia apagada ou com apagamento criptográfico para reuso ou revenda | Revenda, redistribuição, devolução de leasing |
Certificado de reciclagem | O material foi processado de forma responsável e mantido fora do aterro? | Metais, plásticos, placas, geralmente por peso | Relatórios ambientais e ESG, regulamentações de lixo eletrônico |
Um certificado de reciclagem não diz nada sobre dados. Um reciclador pode emitir um certificado de reciclagem perfeitamente válido para equipamentos cujos discos nunca foram sanitizados. Mantenha a questão dos dados e a questão ambiental em documentos separados.
Para a mídia que você pretende reutilizar ou revender, nosso guia prático de sanitização de dados NIST 800-88 explica quando o purge basta e quando o destroy é a escolha mais segura.
Quando você precisa de um certificado de destruição?
Você precisa de um sempre que uma mídia com dados sai de serviço e você pode ter de provar o que aconteceu com ela mais tarde. Na prática, isso abrange quase toda aposentadoria de data center.
Não temos conhecimento de uma regra federal dos EUA que exija um documento intitulado “certificado de destruição”. O que as regulamentações exigem é o descarte adequado, e o certificado é a forma de comprová-lo. Gatilhos comuns incluem:
- Dados regulados: informações de saúde sob a HIPAA, dados de portadores de cartão sob o PCI DSS, informações financeiras de clientes sob a Safeguards Rule da GLBA e informações de relatórios de consumidores sob a Disposal Rule da FTC.
- Supervisão de fornecedores: a Disposal Rule da FTC cita a diligência sobre empresas de descarte, incluindo a revisão de auditorias independentes ou a exigência de certificação por uma associação setorial reconhecida, como exemplo de medidas razoáveis (16 CFR 682.3).
- Contratos com clientes e parceiros, que muitas vezes exigem evidência de destruição em um prazo definido após o descomissionamento.
- Auditorias internas e externas, em que o certificado é amostrado contra o registro de ativos.
- Saídas de leasing, fechamentos de site e consolidações, em que o inventário inteiro do site precisa ser encerrado.
- RMAs em que o disco com falha é retido em vez de devolvido ao fabricante.
Sinais de alerta em um certificado de destruição
Rejeite ou questione um certificado quando vir qualquer um destes:
- Sem números de série, ou uma contagem de dispositivos que não bate com o seu manifesto.
- Uma data de destruição anterior à data de coleta ou de recebimento.
- Um método descrito apenas como “destruído” ou “reciclado”, sem técnica nem padrão.
- Um método que não combina com a mídia, como um padrão de sobrescrita legado citado para SSDs.
- Emitido por um corretor ou empresa de logística, e não pela instalação que fez o trabalho.
- Sem operador ou verificador identificado, ou uma assinatura sem nome legível.
- Sem número de certificado, ou um número que o emissor não consegue encontrar quando você liga.
- Um modelo genérico com campos editáveis e nada que o vincule à referência do seu trabalho.
Antes de arquivar um certificado, reconcilie a lista de números de série com o seu inventário de ativos pré-descomissionamento, confira se as certificações do emissor estão vigentes para a instalação que fez o trabalho e faça uma checagem por amostragem de alguns números de série com o emissor. Se você ainda está escolhendo um fornecedor, nossa comparação R2v3 vs. e-Stewards explica o que cada certificação verifica.
Como a Hype Telecom ajuda
A Hype Telecom cuida da execução em campo que faz um certificado merecer confiança. Nossas equipes qualificadas e validadas reconciliam o inventário antes da retirada, registram números de série e fotos de condição na desinstalação, lacram e documentam cada transferência e encaminham a mídia com dados a instalações a jusante certificadas para destruição ou sanitização. Nossa equipe de coordenação então reconcilia cada certificado com a lista original de números de série antes de encerrar o trabalho.
Em projetos anteriores de descomissionamento em múltiplas jurisdições, os certificados foram emitidos por dispositivo por nossos parceiros de destruição certificados e cruzados com os registros de números de série. O processo mais amplo é explicado em nosso guia de descomissionamento de data center.
Para conferir seu próximo lote de certificados com um padrão comprovado, solicite o Toolkit de Conformidade de Descomissionamento e Cadeia de Custódia. Ele inclui um checklist de revisão de certificados e um modelo de reconciliação de números de série.
Perguntas frequentes
Na maioria dos usos, são o mesmo documento. “Certificado de destruição” e “certificado de destruição de dados” descrevem a atestação assinada de um fornecedor de que mídias específicas foram destruídas. O que importa é o conteúdo: números de série, método, data, local, verificação e assinaturas. Alguns fornecedores usam “certificado de destruição de dados” para sanitização por apagamento, então confira o campo do método.
Para dispositivos com dados, sim. Sem números de série, você não consegue reconciliar o certificado com o inventário nem responder a um auditor que pergunta por um disco específico. Um certificado por lote, por peso ou quantidade, é aceitável para trilhos, chassis vazios, fontes e cabos, que nunca tiveram dados. Mantenha os dois tipos em certificados separados.
A organização que destruiu ou sanitizou fisicamente a mídia. Se um corretor, revendedor ou prestador de logística estiver entre você e a instalação, peça o certificado da própria instalação ou, no mínimo, uma cópia referenciada no documento do corretor. Um certificado de uma parte que nunca tocou nos discos tem pouco valor probatório.
Guarde-os pelo menos pelo mesmo tempo que a sua mais longa obrigação de retenção aplicável aos dados que a mídia continha ou aos registros de auditoria correspondentes. Isso varia conforme o framework, o contrato e a jurisdição, então defina o prazo com a sua equipe jurídica ou de compliance. Guarde os certificados junto com os registros de custódia e o inventário correspondentes, e não em uma pasta separada do fornecedor.
Não para dados. Um certificado de reciclagem confirma que o material foi processado de forma responsável, geralmente por peso. Ele não confirma que os dados foram destruídos. Para qualquer equipamento que armazenou dados regulados ou confidenciais, você precisa de um certificado de destruição ou sanitização por número de série, com o certificado de reciclagem cobrindo o lado ambiental.

