
Respuesta rápida: Un certificado de destrucción (CoD) es un documento firmado por la parte que destruyó sus medios, que lista cada dispositivo por número de serie, el método de destrucción, la fecha y el lugar, y las personas que lo ejecutaron y verificaron. Para el hardware de data center, es la evidencia que piden los auditores cuando se almacenaron datos regulados o confidenciales en equipos retirados.
Cuando se retiran servidores, almacenamiento o equipos de red, el certificado de destrucción de data center suele ser el último documento del expediente. También es el que más tiende a aceptarse sin que nadie lo lea con atención. Eso es un problema, porque un certificado débil se ve exactamente igual que uno sólido hasta que un auditor pregunta por un solo número de serie.
Esta guía es para oficiales de cumplimiento, gestores de activos de TI y líderes de operaciones que reciben estos certificados y deben responder por ellos. Cubre qué debe contener un certificado de destrucción de data center, en qué se diferencian los certificados por número de serie y por lote, cómo se compara un CoD con un certificado de reciclaje o de sanitización, cuándo se necesita uno y las señales de alerta que deben hacer que un certificado regrese al proveedor.
¿Qué es un certificado de destrucción?
Un certificado de destrucción es una atestación escrita, emitida por la organización que realizó el trabajo, de que medios con datos específicos quedaron ilegibles en una fecha, lugar y método declarados, y de que el resultado fue verificado por personas identificadas.
Dos puntos se pasan por alto con facilidad. Primero, es una atestación del proveedor, no un documento gubernamental. Su valor depende por completo de quien lo firmó y de que sea rastreable hasta sus propios registros. Segundo, solo cubre lo que se destruyó. No dice nada sobre los medios que nunca llegaron a la línea de destrucción, y por eso debe leerse junto con el registro de cadena de custodia del trabajo de desmantelamiento.
¿Qué debe incluir un certificado de destrucción de data center?
Como mínimo, un certificado debe identificar al emisor, al cliente, cada dispositivo, el método y la verificación. NIST SP 800-88 Rev. 2 recomienda completar un certificado de sanitización por cada medio sanitizado, con fabricante, modelo, número de serie, tipo de medio, método (clear, purge o destroy), técnica y herramienta, método de verificación, y los nombres, cargos, fechas y firmas de las personas involucradas. Un buen CoD para data centers cubre el mismo terreno.
Campo | Cómo luce un buen ejemplo |
|---|---|
Emisor | Razón social y dirección de la empresa que realizó la destrucción, y no del intermediario |
Número único del certificado | Un número que usted pueda citar al emisor y que figure en sus registros |
Cliente y sitio | Su entidad legal y el sitio o jaula de donde provino el equipo |
Referencia del trabajo | Orden de trabajo o número de recolección que se vincula con el manifiesto de custodia |
Lista de dispositivos | Fabricante, modelo y número de serie de cada dispositivo con datos, o un anexo firmado y referenciado |
Tipo de medio | HDD, SSD, NVMe, cinta, módulo flash, almacenamiento embebido |
Método | Destroy (por ejemplo, trituración con tamaño de partícula declarado) o purge (por ejemplo, desmagnetización, borrado criptográfico), con la herramienta usada |
Fecha y lugar | Fecha de la destrucción y si ocurrió en el sitio o en una instalación identificada |
Verificación | Cómo se comprobó el resultado y por quién |
Firmas | Operador y verificador, con nombres legibles, cargos y fechas |
Nota posterior | Hacia dónde fue el material residual (por ejemplo, a un reciclador certificado) |
Si al certificado le faltan la lista de números de serie, el método o las firmas, está incompleto. Pida una versión corregida antes de archivarlo.
Certificados por número de serie vs. por lote
Para dispositivos con datos, insista en certificados por número de serie. Los certificados por lote son aceptables para material que nunca tuvo datos.
Certificado por número de serie | Certificado por lote | |
|---|---|---|
Identifica | Cada dispositivo por el número de serie del fabricante | Un lote por peso, cantidad o contenedor |
Demuestra | Este disco exacto fue destruido | Se procesó una cantidad de material |
Se concilia con el inventario | Sí, línea por línea | Solo por totales |
Adecuado para | Discos, SSD, servidores con almacenamiento interno, arreglos de almacenamiento, equipos de red con flash | Rieles, chasis vacíos, fuentes, cable de cobre, lámina metálica |
Valor en auditoría para datos regulados | Alto | Bajo |
El error que más vemos es un único certificado por lote que cubre una carga mixta: unos cientos de discos más varios pallets de rieles y chasis, todo descrito como «equipo de TI mixto» con un peso total. Ese documento demuestra que algo se trituró. No demuestra que se trituraron sus discos.
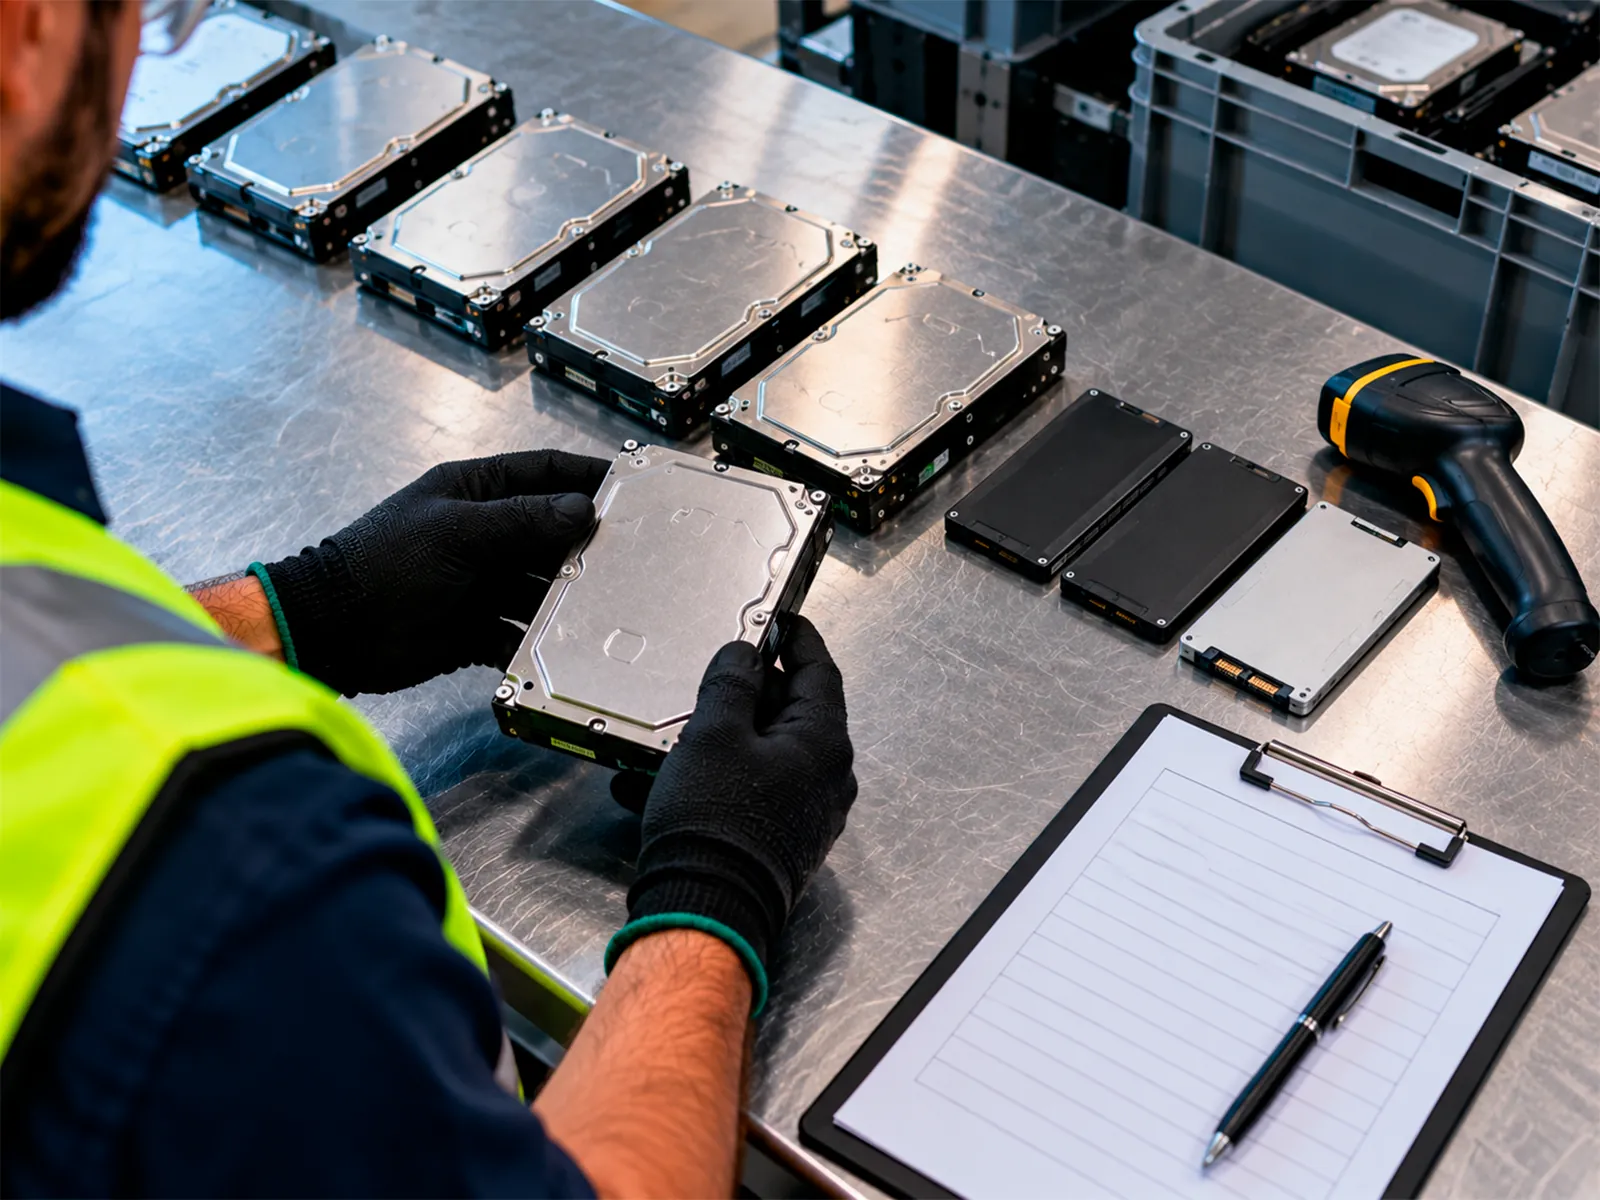
Certificado de destrucción vs. certificado de reciclaje vs. certificado de sanitización
Estos tres documentos responden a preguntas distintas, y un expediente de desmantelamiento suele necesitar más de uno.
Documento | Pregunta que responde | Alcance típico | Cuándo se necesita |
|---|---|---|---|
Certificado de destrucción (también llamado certificado de destrucción de datos) | ¿Se destruyó físicamente el medio de modo que los datos no puedan recuperarse? | Discos y otros medios con datos, por número de serie | Siempre que se almacenaron datos regulados o confidenciales y el medio no se reutilizará |
Certificado de sanitización | ¿Se eliminaron los datos manteniendo el medio utilizable? | Medios borrados o con borrado criptográfico para reutilización o reventa | Reventa, redistribución, devolución de leasing |
Certificado de reciclaje | ¿Se procesó el material de forma responsable y se mantuvo fuera del relleno sanitario? | Metales, plásticos, placas, generalmente por peso | Reportes ambientales y ESG, normativas de residuos electrónicos |
Un certificado de reciclaje no dice nada sobre los datos. Un reciclador puede emitir un certificado de reciclaje perfectamente válido para equipos cuyos discos nunca se sanitizaron. Mantenga la cuestión de los datos y la cuestión ambiental en documentos separados.
Para los medios que planea reutilizar o revender, nuestra guía práctica de sanitización de datos NIST 800-88 explica cuándo basta el purge y cuándo el destroy es la opción más segura.
¿Cuándo se necesita un certificado de destrucción?
Se necesita uno siempre que un medio con datos sale de servicio y es posible que más adelante deba demostrar qué ocurrió con él. En la práctica, eso abarca casi todo retiro de data center.
No tenemos conocimiento de una norma federal de EE. UU. que exija un documento titulado «certificado de destrucción». Lo que las normativas exigen es una eliminación adecuada, y el certificado es la forma de demostrarla. Los disparadores comunes incluyen:
- Datos regulados: información de salud bajo HIPAA, datos de titulares de tarjetas bajo PCI DSS, información financiera de clientes bajo la Safeguards Rule de GLBA e información de informes de consumidores bajo la Disposal Rule de la FTC.
- Supervisión de proveedores: la Disposal Rule de la FTC menciona la debida diligencia sobre las empresas de eliminación, incluida la revisión de auditorías independientes o la exigencia de certificación por una asociación sectorial reconocida, como ejemplo de medidas razonables (16 CFR 682.3).
- Contratos con clientes y socios, que a menudo exigen evidencia de destrucción en un plazo definido tras el desmantelamiento.
- Auditorías internas y externas, en las que el certificado se muestrea contra el registro de activos.
- Salidas de leasing, cierres de sitio y consolidaciones, en las que debe cerrarse todo el inventario del sitio.
- RMA en los que el disco fallido se conserva en lugar de devolverse al fabricante.
Señales de alerta en un certificado de destrucción
Rechace o cuestione un certificado cuando vea cualquiera de estas:
- Sin números de serie, o un conteo de dispositivos que no coincide con su manifiesto.
- Una fecha de destrucción anterior a la fecha de recolección o de recepción.
- Un método descrito solo como «destruido» o «reciclado», sin técnica ni estándar.
- Un método que no corresponde al medio, como un patrón de sobrescritura heredado citado para SSD.
- Emitido por un intermediario o empresa de logística, y no por la instalación que hizo el trabajo.
- Sin operador o verificador identificado, o una firma sin nombre legible.
- Sin número de certificado, o un número que el emisor no puede encontrar cuando usted llama.
- Una plantilla genérica con campos editables y nada que la vincule con la referencia de su trabajo.
Antes de archivar un certificado, concilie la lista de números de serie con su inventario de activos previo al desmantelamiento, verifique que las certificaciones del emisor estén vigentes para la instalación que hizo el trabajo y compruebe por muestreo algunos números de serie con el emisor. Si todavía está eligiendo un proveedor, nuestra comparación R2v3 vs. e-Stewards explica qué verifica cada certificación.
Cómo ayuda Hype Telecom
Hype Telecom se encarga de la ejecución en campo que hace que un certificado merezca confianza. Nuestros equipos calificados y validados concilian el inventario antes del retiro, capturan números de serie y fotos de estado en la desinstalación, precintan y documentan cada traspaso y derivan los medios con datos a instalaciones posteriores certificadas para su destrucción o sanitización. Nuestro equipo de coordinación concilia luego cada certificado con la lista original de números de serie antes de cerrar el trabajo.
En proyectos anteriores de desmantelamiento en múltiples jurisdicciones, los certificados fueron emitidos por dispositivo por nuestros socios de destrucción certificados y cruzados con los registros de números de serie. El proceso más amplio se explica en nuestra guía de desmantelamiento de data centers.
Para revisar su próximo lote de certificados con un estándar probado, solicite el Toolkit de Cumplimiento de Desmantelamiento y Cadena de Custodia. Incluye un checklist de revisión de certificados y una plantilla de conciliación de números de serie.
Preguntas frecuentes
En la mayoría de los usos, son el mismo documento. «Certificado de destrucción» y «certificado de destrucción de datos» describen la atestación firmada de un proveedor de que medios específicos fueron destruidos. Lo que importa es el contenido: números de serie, método, fecha, lugar, verificación y firmas. Algunos proveedores usan «certificado de destrucción de datos» para la sanitización por borrado, así que revise el campo del método.
Para dispositivos con datos, sí. Sin números de serie, no puede conciliar el certificado con el inventario ni responder a un auditor que pregunta por un disco concreto. Un certificado por lote, por peso o cantidad, es aceptable para rieles, chasis vacíos, fuentes y cables, que nunca contuvieron datos. Mantenga los dos tipos en certificados separados.
La organización que destruyó o sanitizó físicamente los medios. Si un intermediario, revendedor o proveedor de logística está entre usted y la instalación, pida el certificado a la propia instalación o, como mínimo, una copia referenciada en el documento del intermediario. Un certificado de una parte que nunca tocó los discos tiene poco valor probatorio.
Consérvelos al menos tanto como su obligación de retención aplicable más larga para los datos que contenía el medio o para los registros de auditoría asociados. Eso varía según el marco, el contrato y la jurisdicción, así que defina el plazo con su equipo legal o de cumplimiento. Guarde los certificados junto con los registros de custodia y el inventario correspondientes, y no en una carpeta separada del proveedor.
No para los datos. Un certificado de reciclaje confirma que el material se procesó de forma responsable, generalmente por peso. No confirma que los datos se hayan destruido. Para cualquier equipo que almacenó datos regulados o confidenciales, necesita un certificado de destrucción o sanitización por número de serie, con el certificado de reciclaje cubriendo el lado ambiental.

